← Todos os projetos
Web · Segurança NDA

Threat
Intelligence

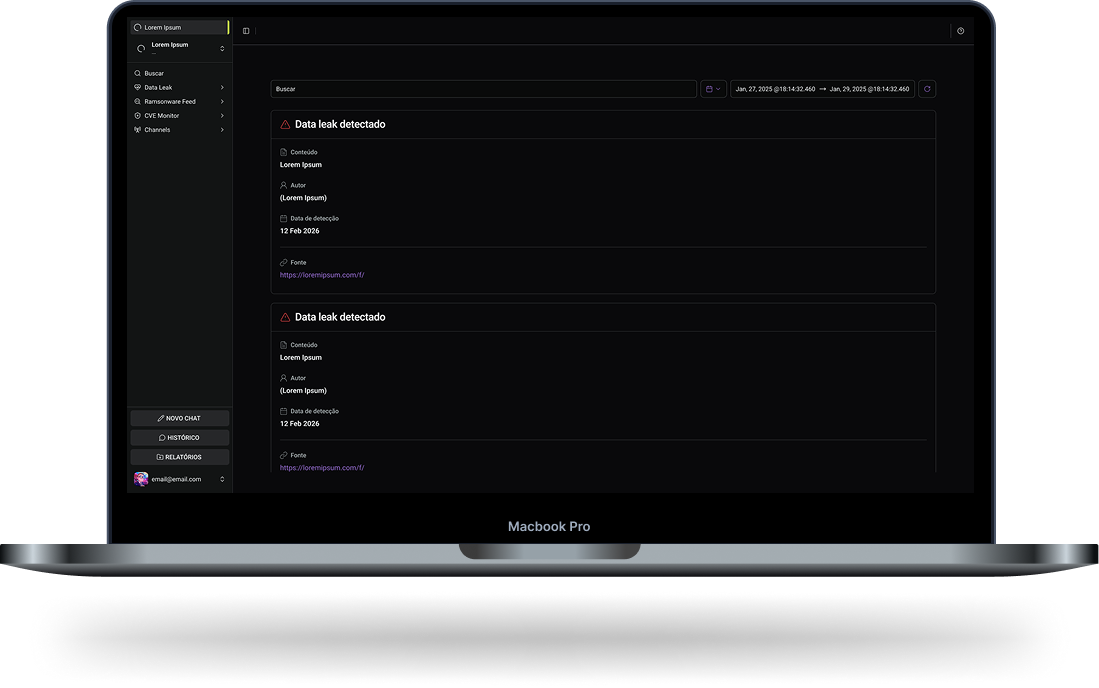
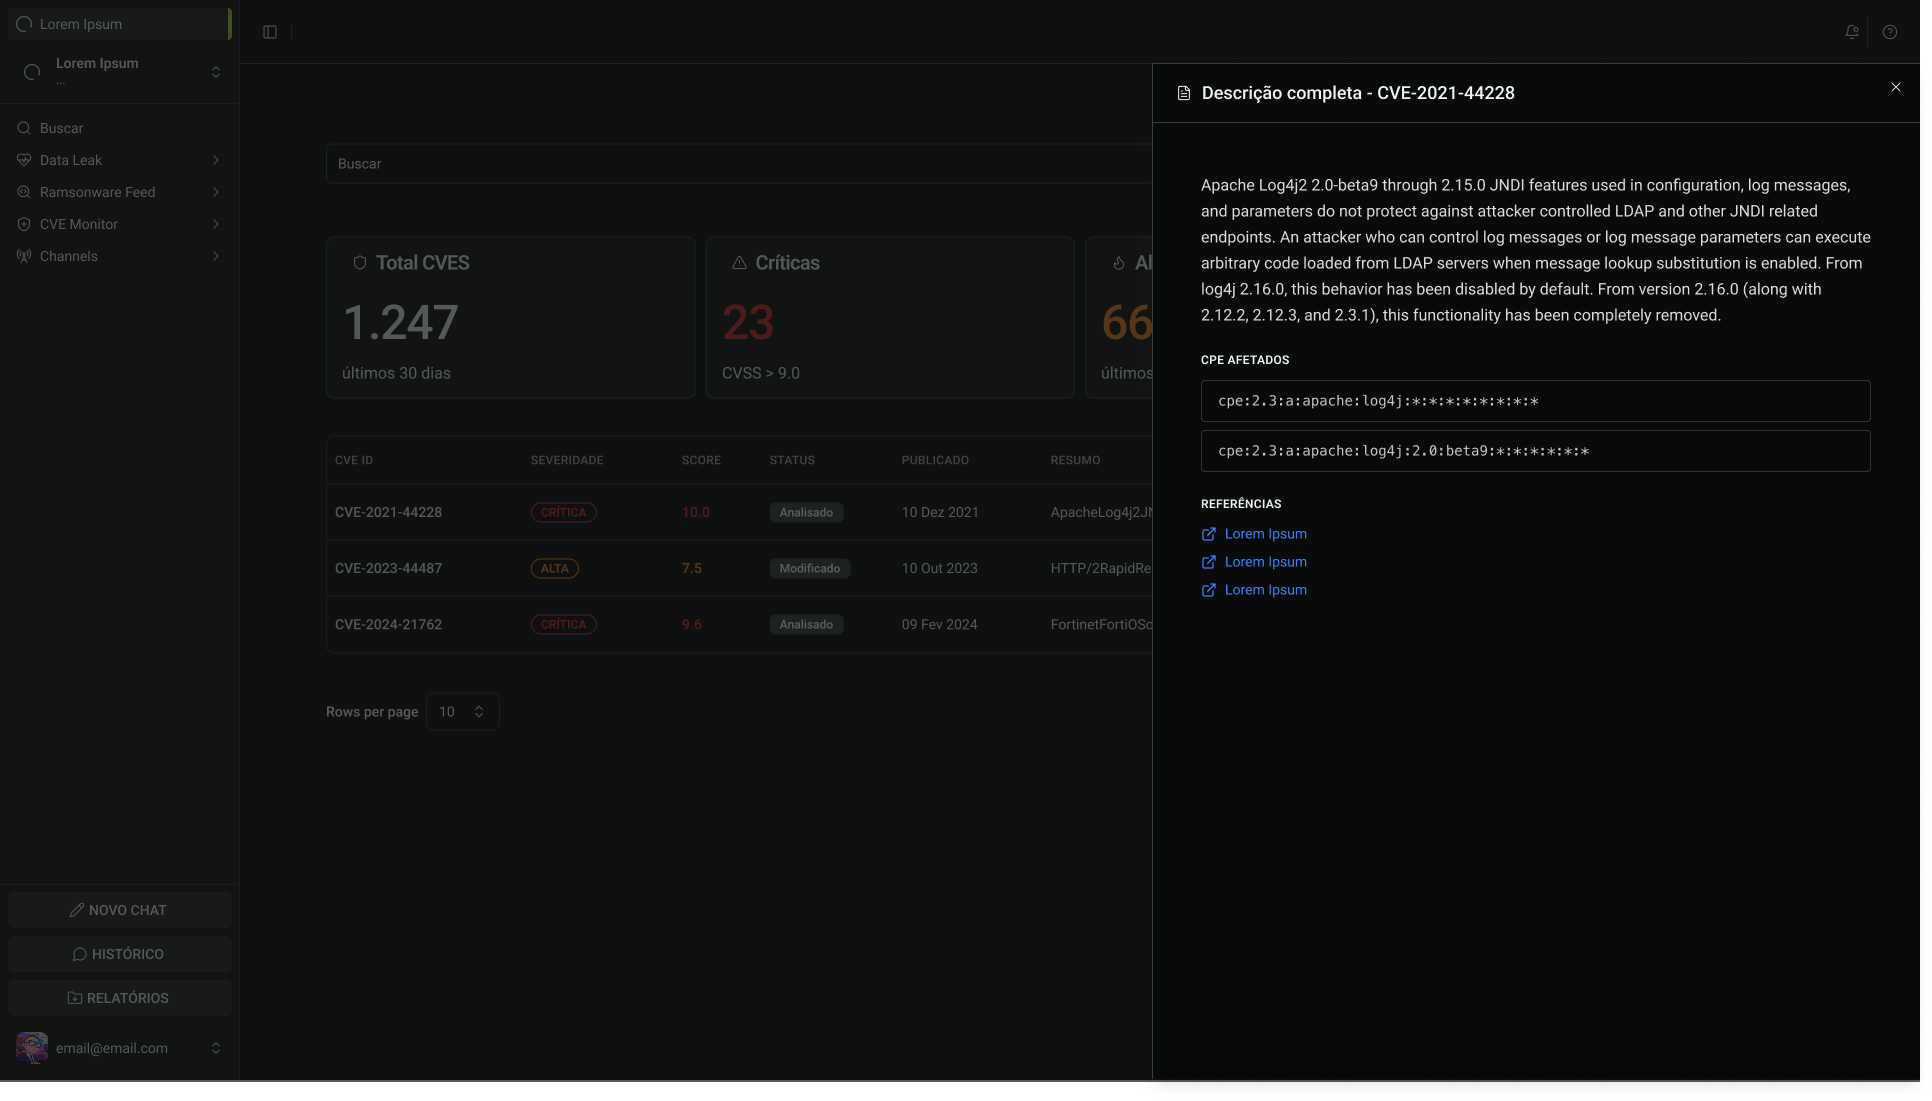
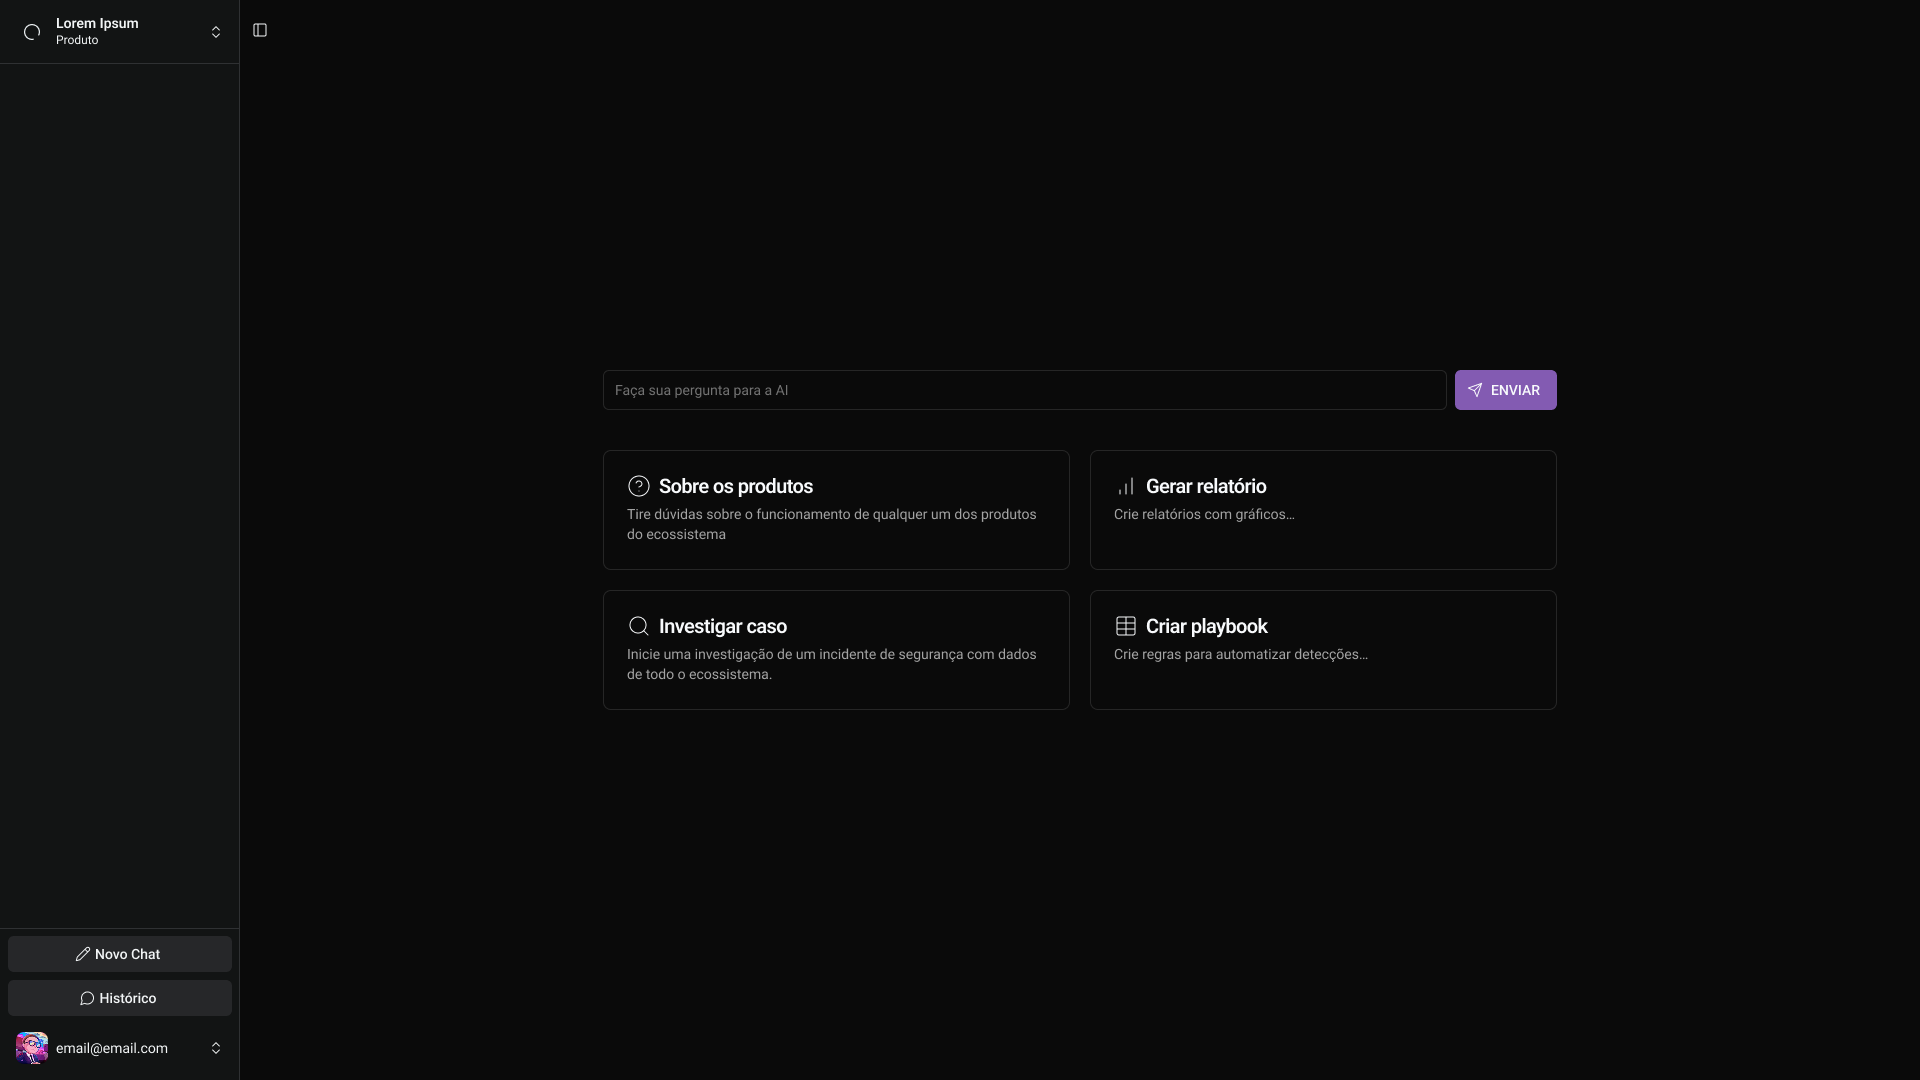
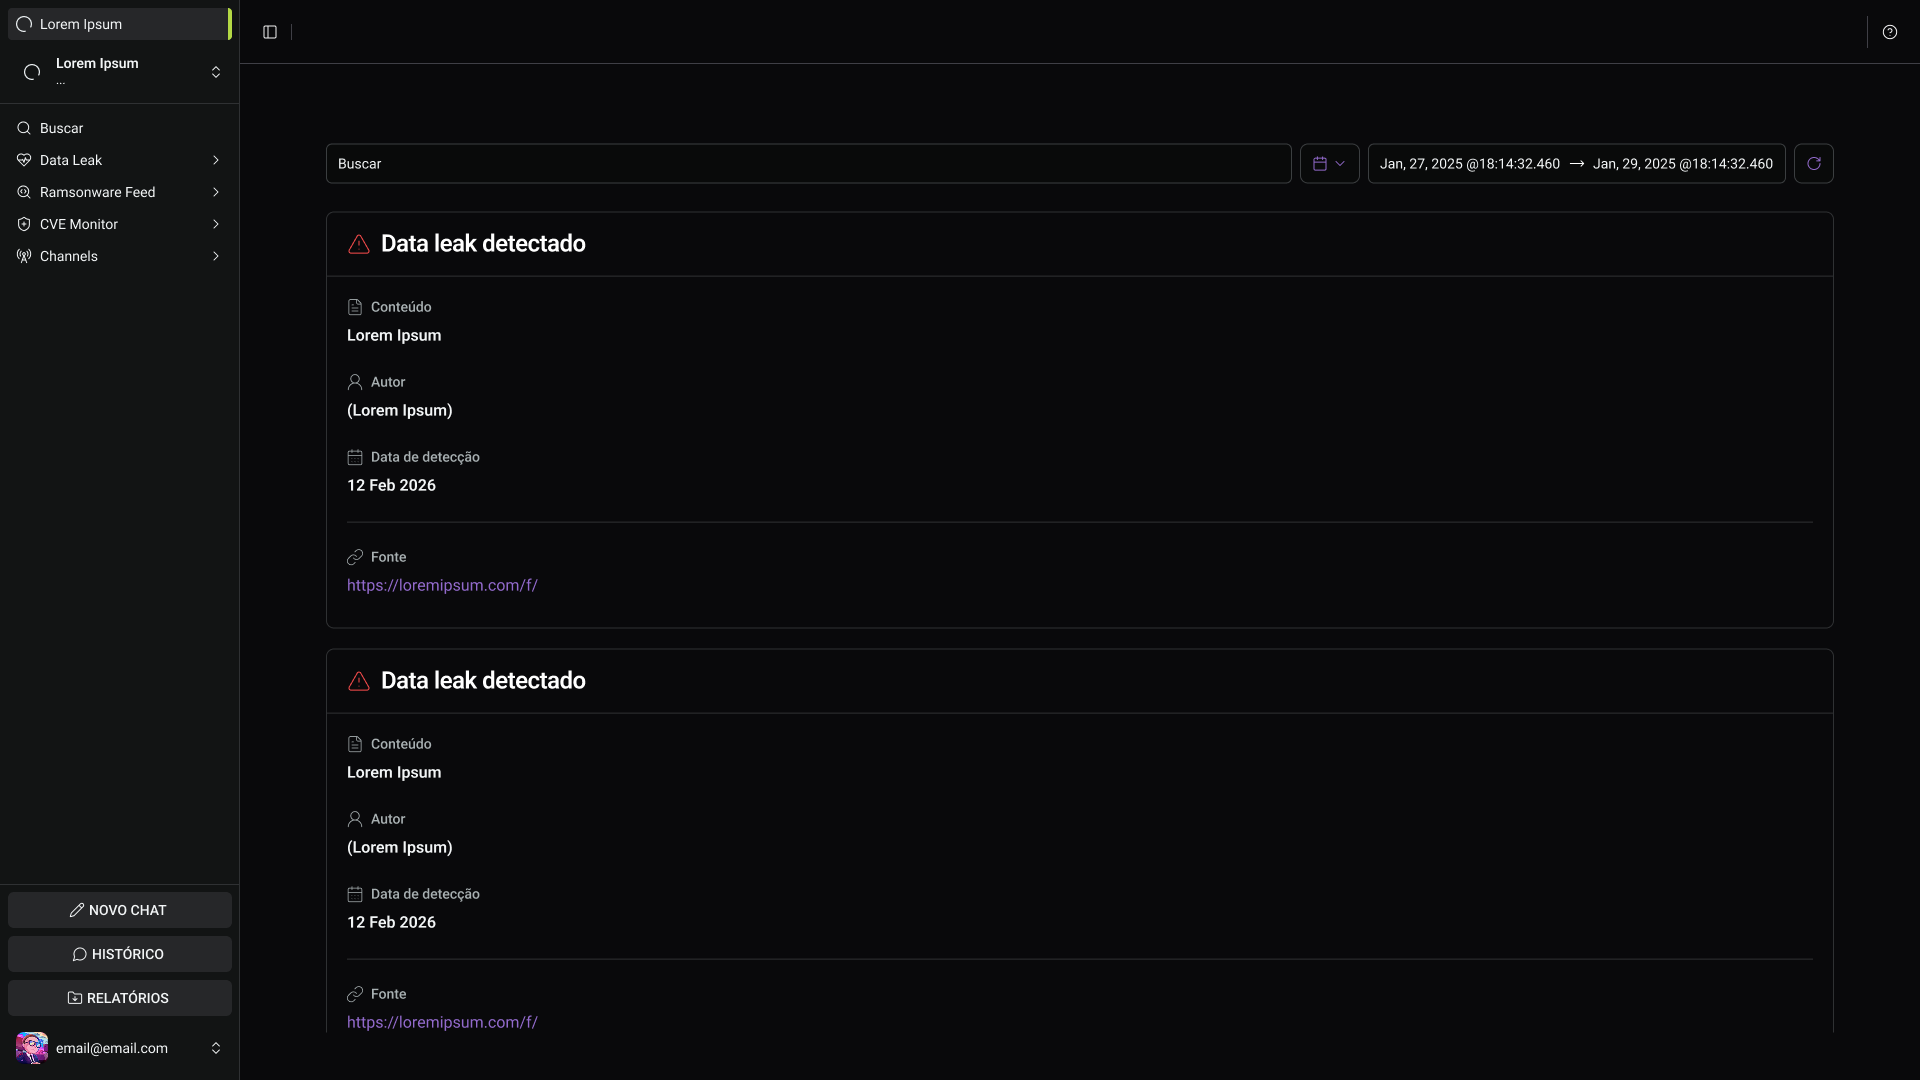
Plataforma de inteligência em segurança focada na detecção e no monitoramento de vazamentos de dados em ambientes abertos e na deep/dark web.

Interface da plataforma Threat Intelligence
Função
Product Designer
Foco
Deep & Dark Web
Confidencialidade
Sob NDA
01

Contexto

02

Duas frentes

O produto foi estruturado em torno de dois objetivos principais:

  • Detecção e pesquisa de credenciais e dados vazados: URLs, IPs e outros indicadores.
  • Monitoramento de vazamentos em ambientes como deep e dark web, incluindo fontes como Telegram e outros canais.
03

O desafio

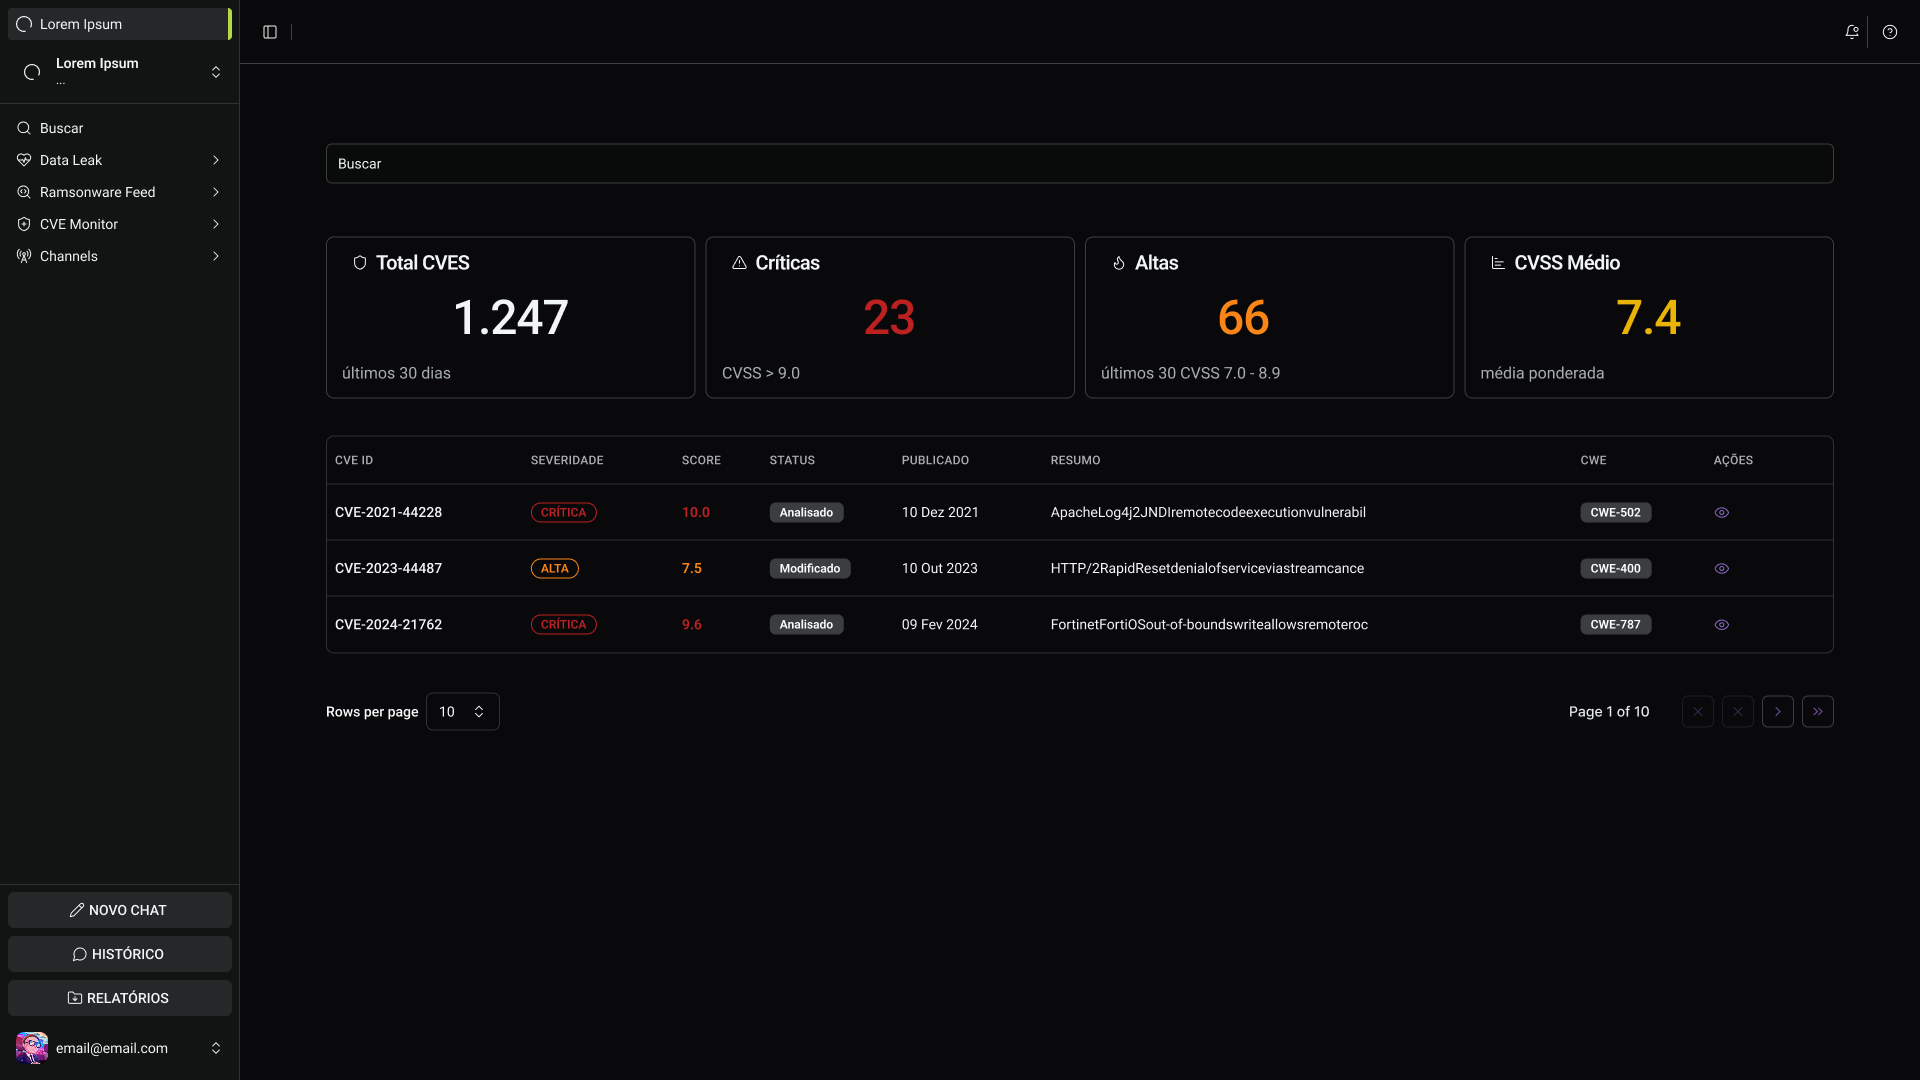
Transformar dados técnicos e desestruturados em uma interface onde o risco salta aos olhos.

04

Pesquisa

Como pesquisei

Métodos
Pesquisa documental, benchmarking e modelagem de tarefa
Pesquisa documental e comparativa para dominar o assunto antes de propor qualquer tela.
Base
Mais de 25 fontes técnicas
Relatórios de inteligência e material técnico sobre infostealers, vazamentos e resposta a incidentes.
Benchmark
21 plataformas do mercado
Flare, Recorded Future e MISP entre elas, comparadas por alerta, contexto e capacidade de agir.
O que saiu
Princípios de produto e fluxo de investigação
O que guiou o MVP: priorizar por risco, resolver na tela, investigar em grafo.
01

Entender o cenário de ameaça

Li relatórios e fontes técnicas até enxergar a mudança de fundo: o ataque por identidade passou a dominar. Credenciais roubadas por infostealers viraram a porta de entrada mais barata.

02

Comparar 21 plataformas

Catalogei como cada concorrente mostra um indicador, quanto contexto entrega junto e o que permite fazer depois do alerta. A coluna que quase sempre ficava vazia era a última.

03

Reconstruir a investigação real

Refiz o caminho de uma investigação passo a passo: de um IP para um domínio, do domínio para um histórico de certificados. O analista pivota, e o modelo mental dele é uma rede, não uma lista.

04

Sintetizar em princípios

Reduzi tudo a três regras que o time podia usar para decidir escopo: priorizar por risco real, resolver dentro da plataforma e investigar seguindo conexões.

05

Decisões de design

O que a pesquisa mostrou

Validar um único falso positivo custa de 15 a 45 minutos. O analista se cansa antes de chegar ao alerta que importa.

Decisão de design

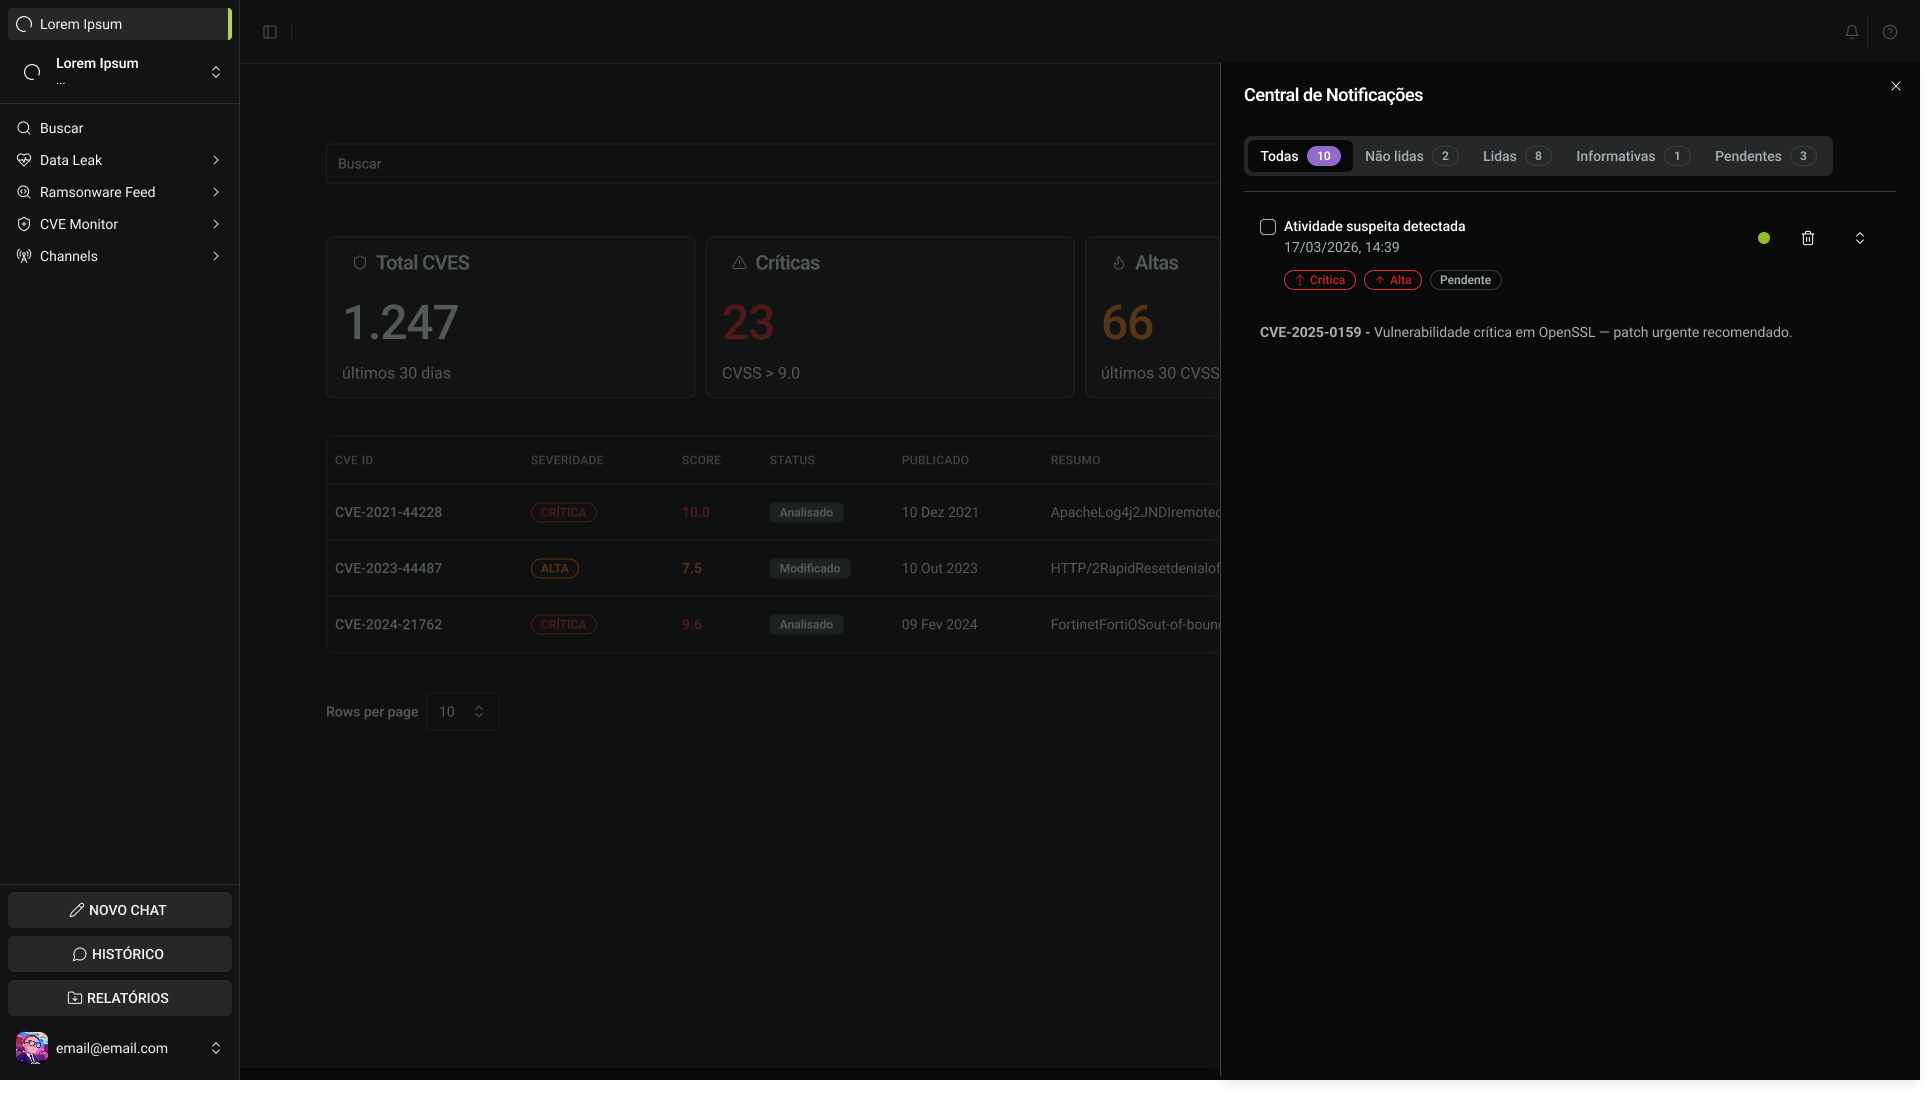
Pontuação de confiança em cada indicador e priorização por risco real, cruzando a ameaça com os ativos críticos da empresa.

O que a pesquisa mostrou

A lacuna de acionabilidade: as ferramentas apontam o problema, mas quase nenhuma deixa resolver ali mesmo.

Decisão de design

Takedown de um clique: derrubar um site de phishing sem sair da plataforma, no mesmo lugar onde o alerta apareceu.

O que a pesquisa mostrou

A investigação não é linear. O analista pivota de um IP para um domínio e depois para um histórico de certificados, e tabelas quebram esse raciocínio.

Decisão de design

Visualização em grafo, para seguir o fio da investigação sem perder o contexto a cada clique.

O que a pesquisa mostrou

O mercado está migrando de listas estáticas de ameaças para inteligência estendida (XTI): o valor está no contexto, não no indicador solto.

Decisão de design

Cada indicador chega acompanhado do que ele afeta no negócio, para o analista decidir sem abrir outra ferramenta.

06

IA: do assistente ao agente

07

O produto

Próximo projeto
Hermes
↗